翻墙浏览 X,国内监管部门能监控到什么?
先说结论:你用 VPN 浏览 X,国内网络侧能看出并记录你连过 VPN 节点;但只看运营商这一段,通常看不到你在 X 上具体打开了哪条帖子。
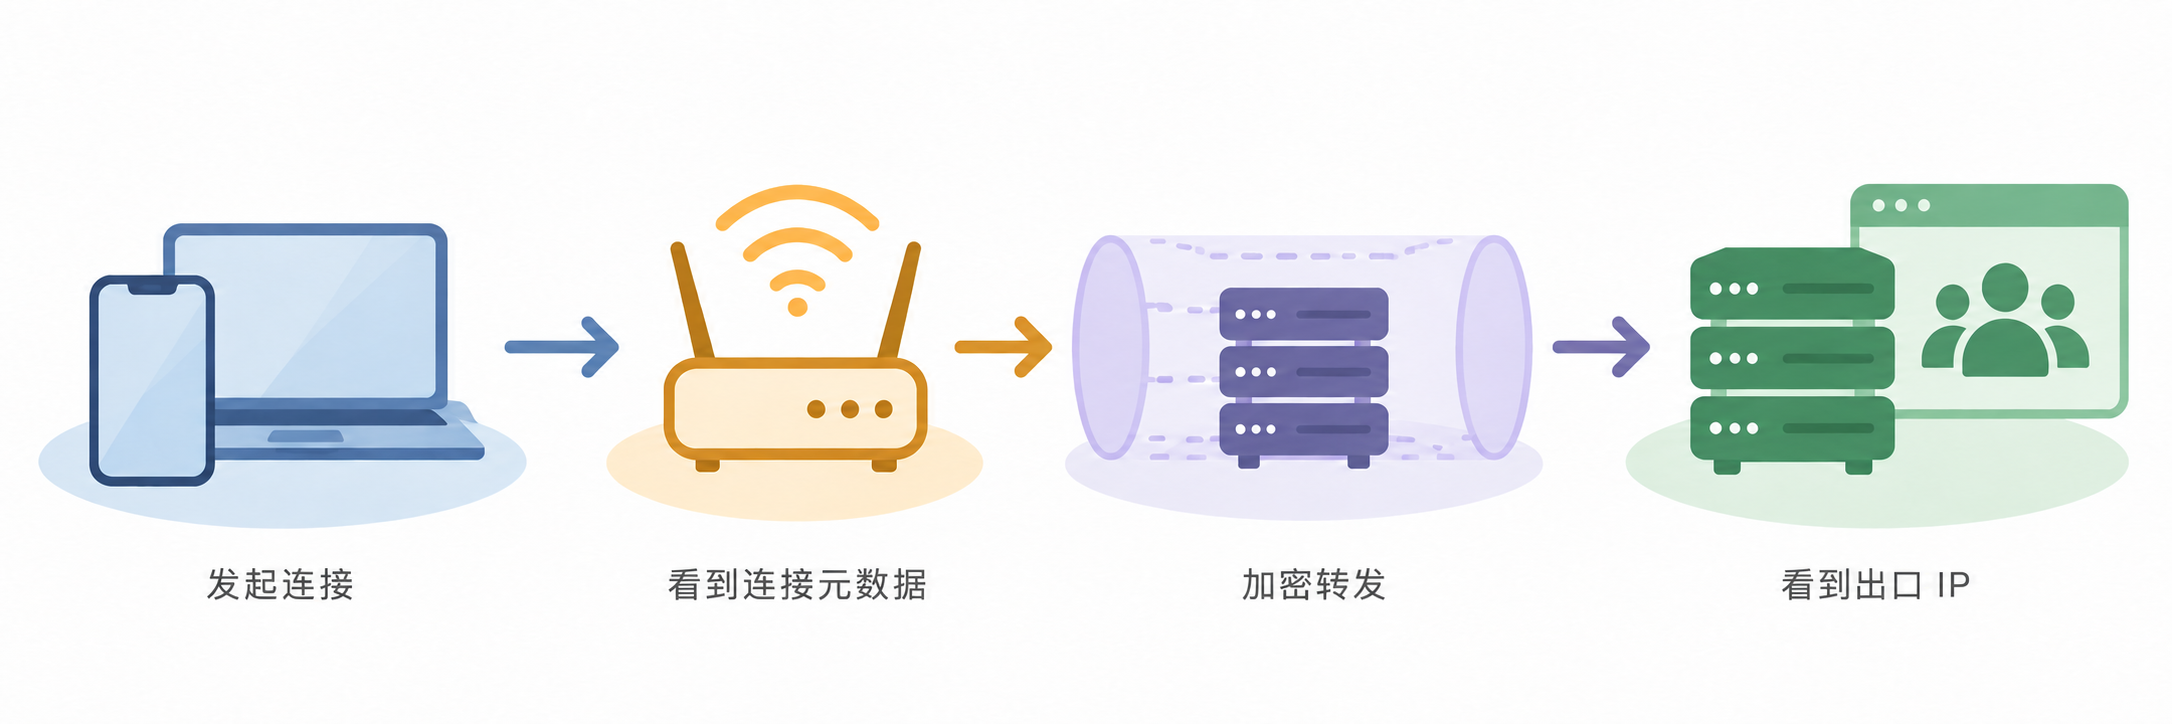
你的手机先连到 VPN 节点。这条连接要经过国内运营商,所以运营商能看到你的公网 IP、连接时间、对方服务器 IP、端口、流量大小和连接时长。VPN 把里面的内容加密了,但没有把“你正在和某个服务器通信”这件事藏起来。
如果网络设备能做流量分析,还可以根据服务器地址、协议特征、数据包大小和连接方式,判断这是不是 VPN 或代理流量。监管部门如果能接触到运营商或网络出口的数据,就能进一步把这条连接和某个宽带账号、手机号或设备对应起来。
这就是“能不能监控到”的第一层答案:能看到 VPN 连接和连接元数据。
接下来,VPN 节点替你去访问 X。对 X 来说,请求来自 VPN 节点的出口 IP;X 仍然能看到你的账号、设备、登录时间和你在站内做的操作。VPN 服务商则处在中间,能看到你什么时候连进来,以及它自己能解开的那部分流量。你选择 VPN,其实不是让信息消失,而是把信任从运营商转移了一部分给 VPN 服务商。
那国内网络能不能直接看到你在 X 上看了哪条内容?在 VPN 加密正常、手机电脑没有被控制的情况下,仅凭运营商看到的外层流量,不能直接还原具体页面、帖子或搜索词。要知道这些,通常还得有别的数据:比如 VPN 服务商的详细日志、X 提供的账号记录,或者直接拿到了你的设备。
这也是为什么“能识别 VPN 连接”和“能看到浏览内容”不能混为一谈。前者发生在连接层,后者涉及加密隧道里面,技术条件不一样。
公开规定也要求网络运营者采取记录网络运行状态和网络安全事件的技术措施,并按规定留存相关网络日志。《网络安全法》相关条款和《计算机信息网络国际联网安全保护管理办法》都涉及网络日志、安全监督和依法提供资料的问题。这说明网络活动不是“没有痕迹”,但不等于有人在实时盯着每一个人的屏幕。
还要注意一个经常被忽略的风险:VPN 服务商本身。来路不明的免费 VPN、加速器和浏览器插件,可能比运营商更接近你的实际访问内容,也可能窃取 Cookie、账号和本地文件。加密隧道保护不了已经被恶意软件读取的手机或电脑。
所以,回到最初的问题:国内监管部门在技术上可以监测到你连接 VPN,也可以在取得更多数据后继续关联;但仅凭这条加密连接,不能直接看到你在 X 上具体浏览了什么。VPN 不是匿名工具,只是改变了流量经过的路径。